
GitLab công bố lỗ hổng CVE-2026-110264 với CVSS 10.0


Theo thông báo bảo mật chính thức của GitLab, lỗi này ảnh hưởng cả Community Edition (CE) lẫn Enterprise Edition (EE), từ GitLab 7.0 phát hành năm 2014 đến nhiều phiên bản năm 2026 chưa được vá.
Lỗ hổng hoạt động như thế nào?
Nguyên nhân được công bố là Integer Overflow trong bộ biên dịch biểu thức chính quy (Regular Expression Compiler).
Thành phần liên quan là Onigmo, engine xử lý regex được Ruby sử dụng.
Về nguyên lý:
- Kẻ tấn công tạo một biểu thức chính quy (regex) đặc biệt nhằm kích hoạt lỗi.
- Khi GitLab xử lý và biên dịch regex đó, có thể phát sinh hiện tượng tràn số nguyên.
- Lỗi có thể dẫn đến xử lý bộ nhớ không an toàn.
- Trong những điều kiện nhất định, kẻ tấn công có thể thực thi mã tùy ý trên máy chủ GitLab.
Điểm nguy hiểm nhất: Không yêu cầu tài khoản GitLab, không cần người dùng nhấp vào liên kết và có thể khai thác qua mạng.
Nếu khai thác RCE thành công, kẻ tấn công có nguy cơ truy cập mã nguồn, đánh cắp secrets, token CI/CD, can thiệp repository hoặc sử dụng GitLab làm điểm xuất phát để tấn công hệ thống nội bộ.
Tuy nhiên, cần phân biệt rõ: GitLab chưa công bố đầy đủ những điều kiện cụ thể để khai thác thành công. Vì vậy, không thể kết luận rằng mọi máy chủ GitLab có phiên bản lỗi đều có thể bị chiếm quyền ngay lập tức chỉ bằng một HTTP request.
Những phiên bản GitLab nào bị ảnh hưởng?
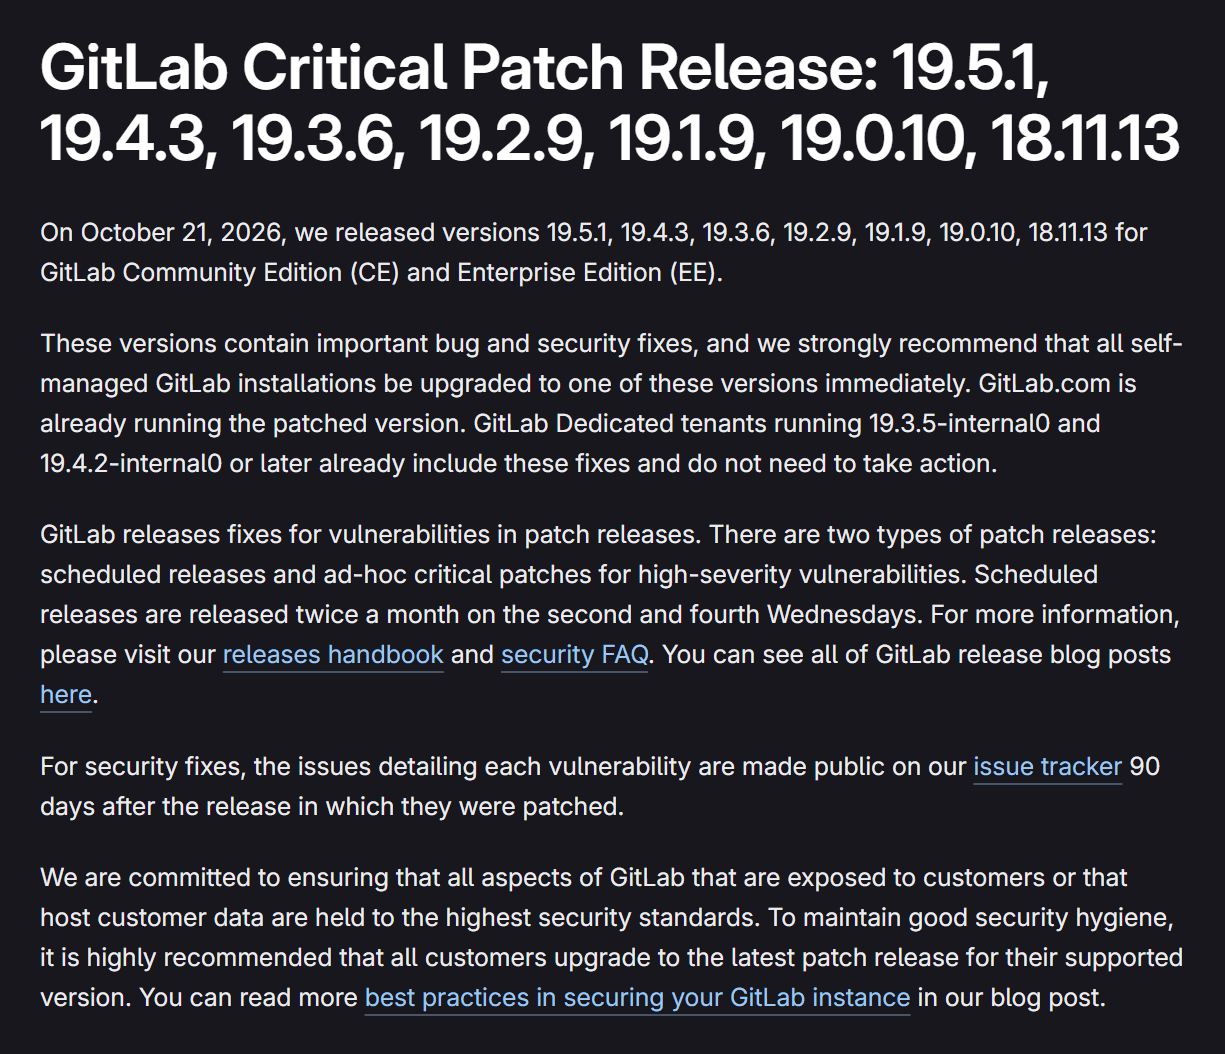
Vừa xong, GitLab đã phát hành bản vá khẩn cấp ngày 21/10/2026:
| Phiên bản đang sử dụng | Phiên bản tối thiểu đã vá |
|---|---|
| 19.5.x | 19.5.1 |
| 19.4.x | 19.4.3 |
| 19.3.x | 19.3.6 |
| 19.2.x | 19.2.9 |
| 19.1.x | 19.1.9 |
| 19.0.x | 19.0.10 |
| 7.0 đến 18.11.x | 18.11.13 |
Nguồn: GitLab Critical Patch Release, 21/10/2026. Đây là các mốc tối thiểu khắc phục CVE, không có nghĩa các nhánh cũ vẫn được hỗ trợ bảo mật đầy đủ.
Đặc biệt, người đã cập nhật bản vá ngày 12/10/2026 vẫn cần cập nhật tiếp. Đợt vá trước xử lý một lỗ hổng khác trong regex compiler, CVE-2026-97229, không thay thế được bản vá CVE mới này.
3. GitLab Cloud có bị ảnh hưởng không?
- GitLab.com: Đã được GitLab vá, người dùng không phải tự cập nhật server.
- GitLab Dedicated: Các bản nội bộ
19.3.5-internal0và19.4.2-internal0trở lên đã có bản vá. - GitLab Self-Managed: Phải kiểm tra và nâng cấp, kể cả máy chủ chỉ chạy trong mạng nội bộ.
4. Đã có hacker khai thác thực tế chưa?
Tính đến ngày 22/10/2026:
- Chưa có bằng chứng công khai được xác nhận về việc lỗ hổng bị khai thác ngoài thực tế.
- Chưa thấy PoC công khai được các nguồn theo dõi exploit ghi nhận.
- GitLab đã phát hành hai quy tắc phát hiện dấu hiệu tấn công:
Onigmo native worker crashvàOrg mode render error burst.
Không có bằng chứng khai thác không đồng nghĩa với hệ thống an toàn.
5. Nếu đang vận hành GitLab thì làm gì?
DevOps VietNam khuyến nghị đối với GitLab cài bằng Linux package, có thể kiểm tra phiên bản:
sudo gitlab-rake gitlab:env:infoSau đó ưu tiên nâng cấp, sao lưu trước khi thực hiện, kiểm tra log bất thường và hạn chế truy cập từ các mạng không tin cậy nếu chưa thể vá ngay. Các phiên bản 19.4.3 và 19.3.6 có database migration, cần tính đến thời gian gián đoạn trên hệ thống single-node.
6. Kết luận
Đây là cảnh báo đáng ưu tiên xử lý khẩn cấp với các tổ chức tự vận hành GitLab, nhất là server có thể truy cập từ Internet. Mức CVSS 10.0 được GitLab công bố chính thức, nhưng chi tiết khai thác RCE vẫn chưa được tiết lộ đầy đủ.